題目連結
https://learn.cylabacademy.org/library/459
題目解法
下載後得到一個 myNetworkTraffic.pcap 檔案,可以使用 wireshark 開啟。開啟後用時間排序後如圖
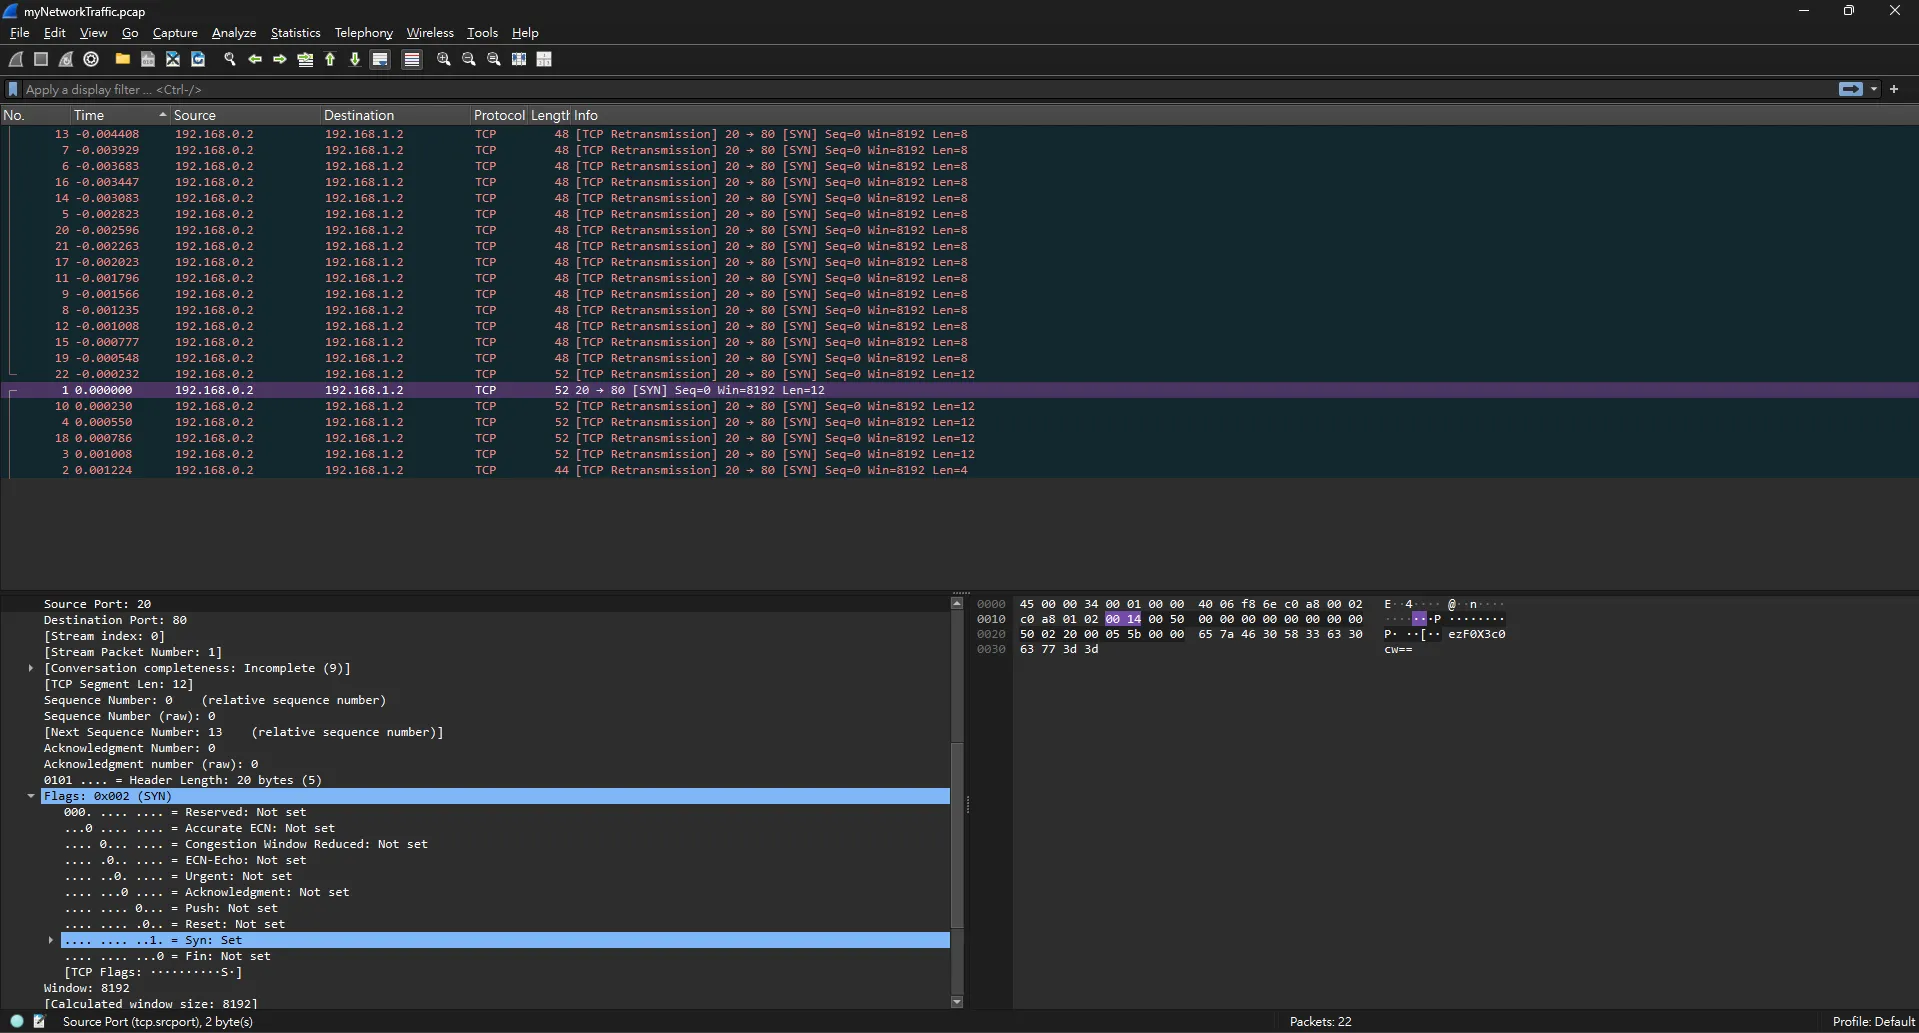
可以發現每個封包結尾有一段使用 base64 編碼的資料,而且封包編號 1 的解碼內容是 picoCTF,接著將時間在封包 1 之後的字串複製出來並解碼即可得到 flag。
cGljb0NURg==
ezF0X3c0cw==
bnRfdGg0dA==
XzM0c3lfdA==
YmhfNHJfZA==
NGI1NzkwOQ==
fQ==
picoCTF{1t_----------------------------909}