題目連結
https://learn.cylabacademy.org/library/520
題目解法
在題目網站的原始碼中,有一行註解
<!-- ABGR: Wnpx - grzcbenel olcnff: hfr urnqre "K-Qri-Npprff: lrf" -->
使用 ROT 13 解碼後如下
<!-- NOTE: Jack - temporary bypass: use header "X-Dev-Access: yes" -->
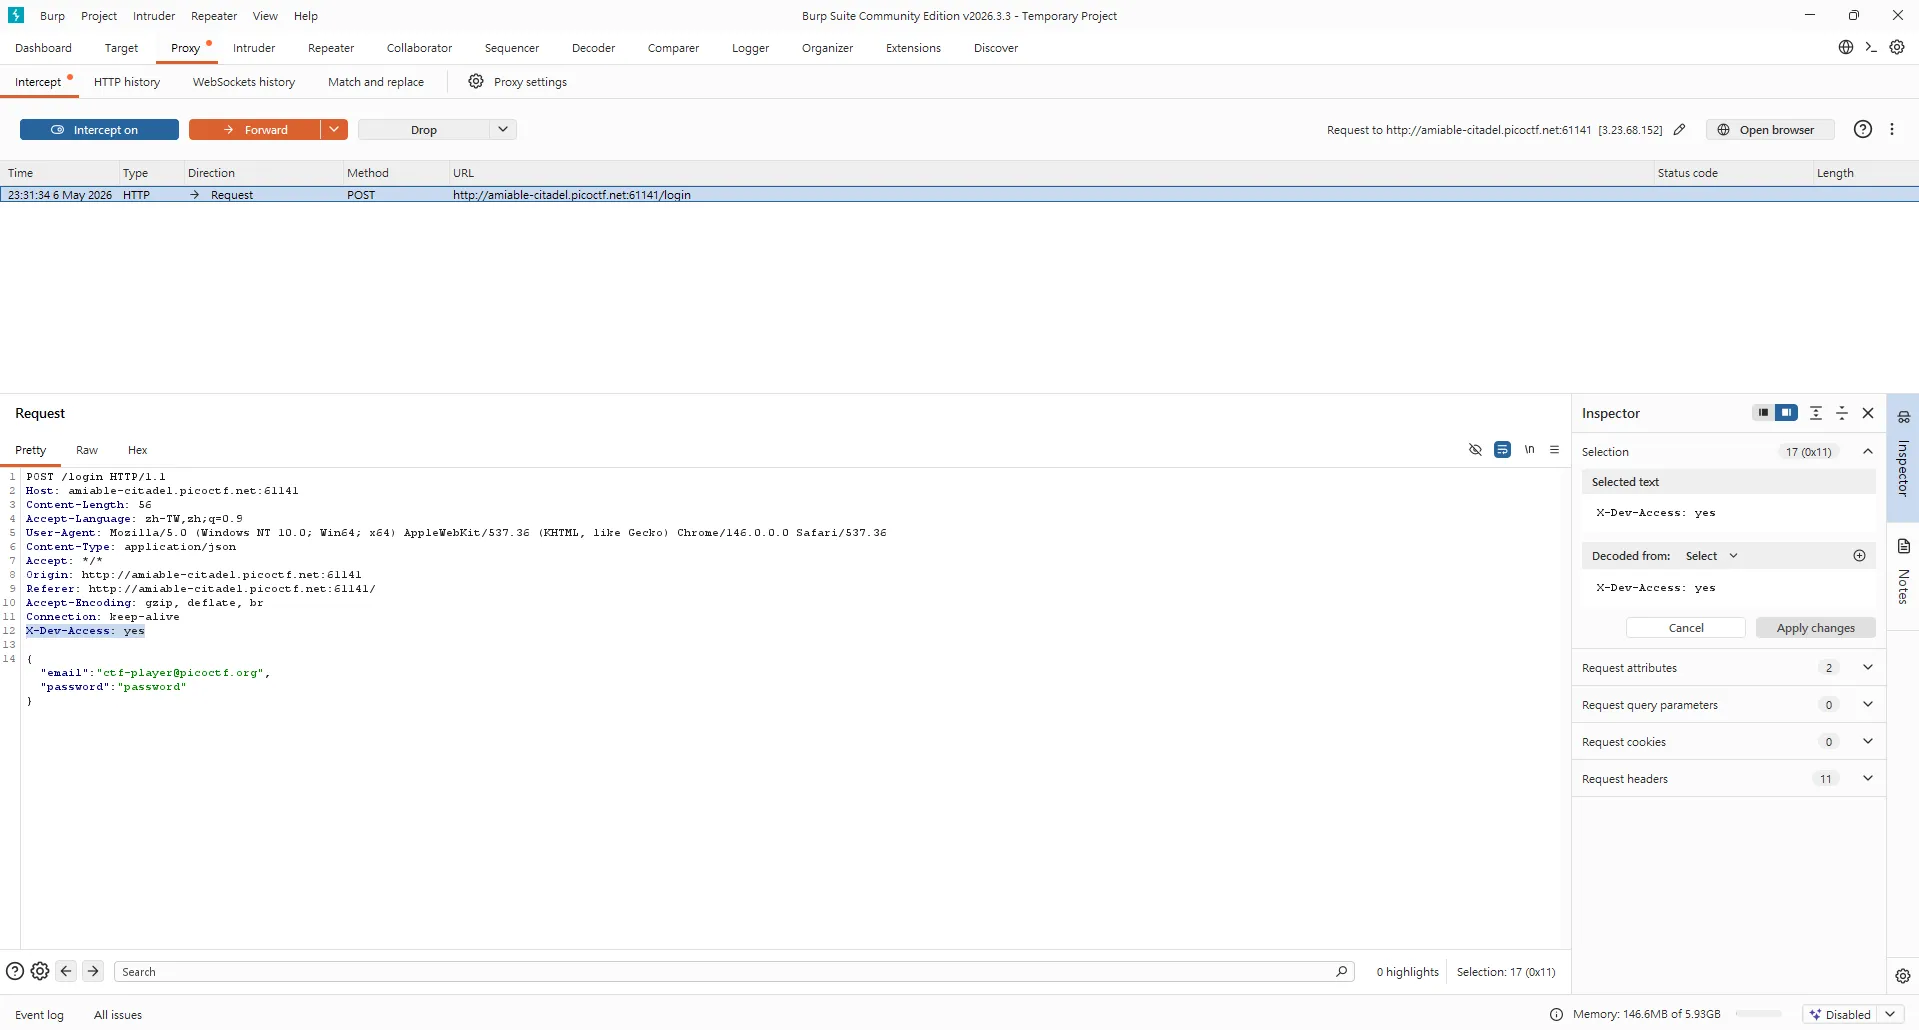
根據這行註解提示得知,在 header 中加上 X-Dev-Access: yes 就可以跨過驗證。
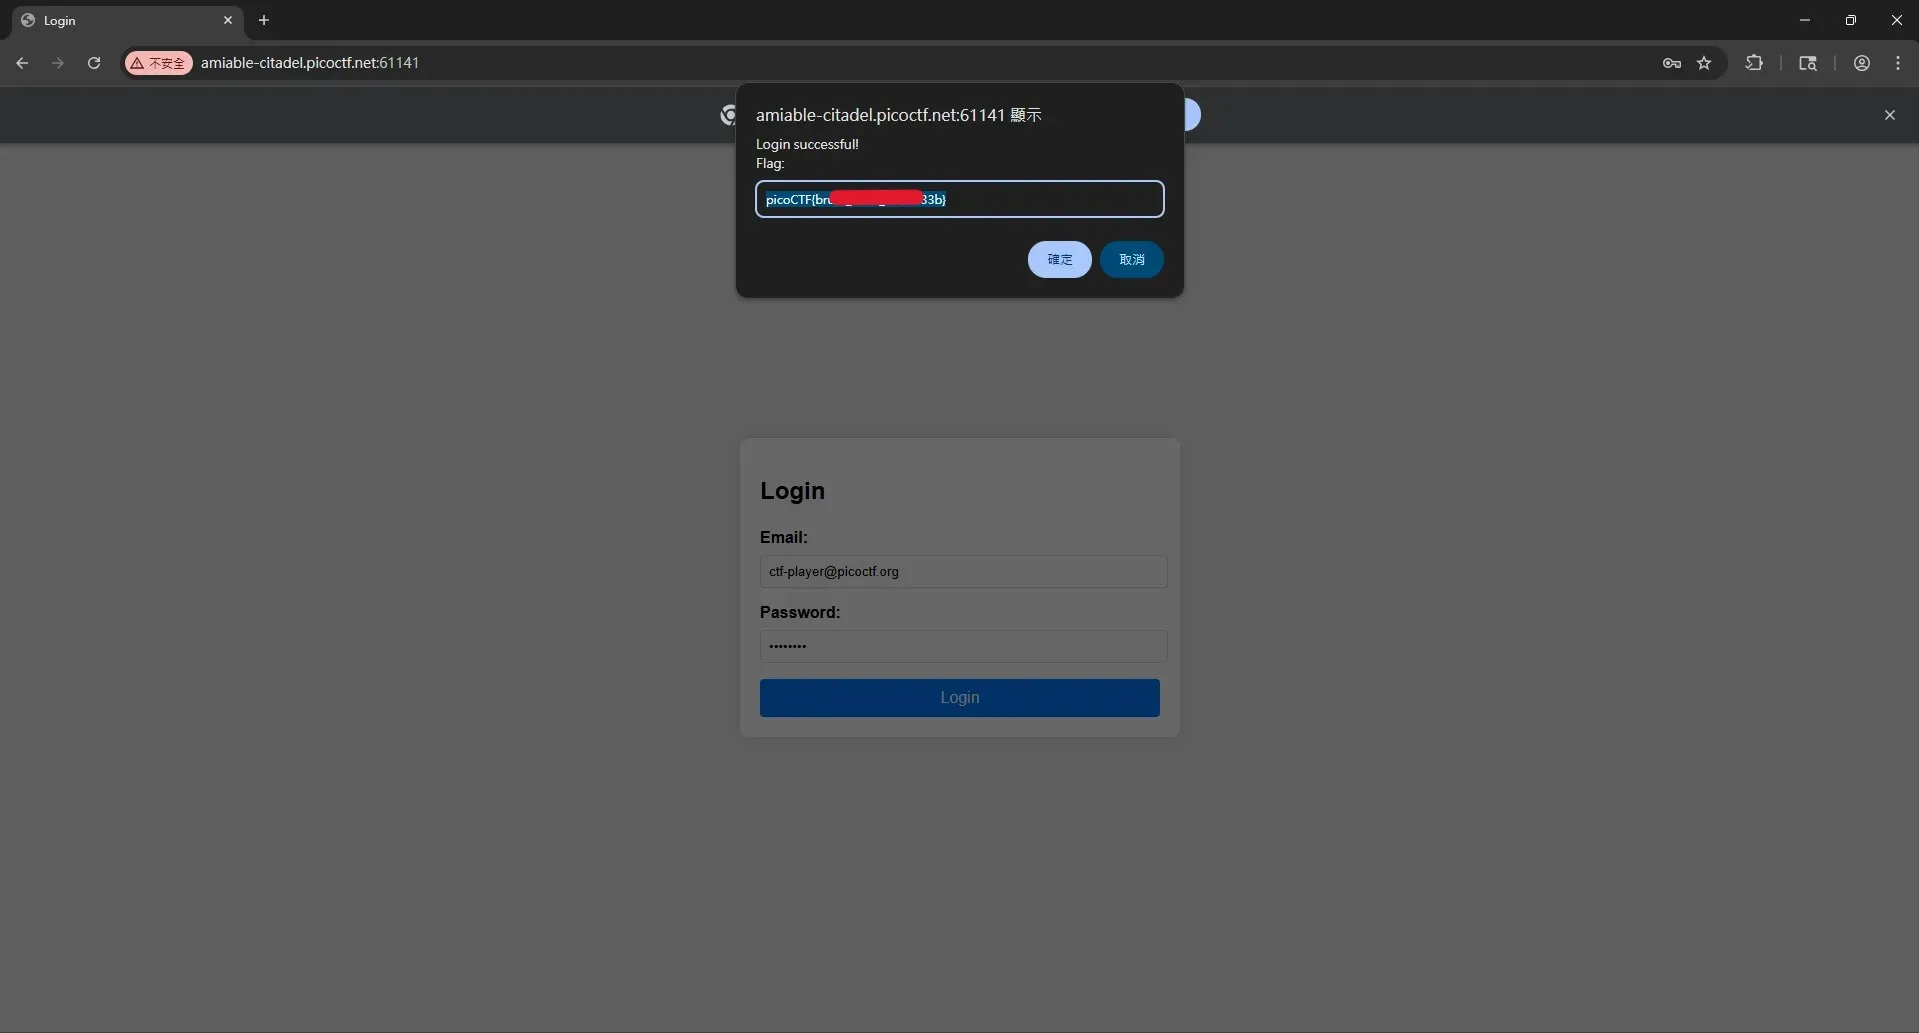
我們開啟 burpsuite 來攔截修改請求,開啟 intercept,當輸入完帳密後,將請求中加上 X-Dev-Access: yes 後送出,回應中就能夠看到 flag。